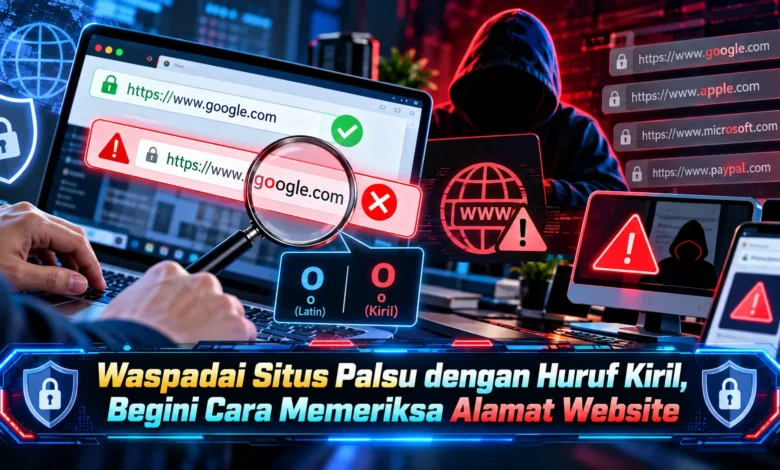
Penipuan digital semakin sulit dikenali karena pelaku kejahatan siber dapat membuat alamat website yang terlihat hampir sama dengan situs resmi. Salah satu teknik yang perlu diwaspadai adalah penggunaan huruf Kiril, yaitu karakter yang digunakan dalam sejumlah bahasa seperti Rusia dan Ukraina. Beberapa huruf tersebut memiliki bentuk menyerupai alfabet Latin sehingga berpotensi mengecoh pengguna internet. Dalam dunia keamanan TEKNOLOGI, metode ini dikenal sebagai homograph attack atau serangan homograf. Jika tidak teliti, seseorang dapat memasukkan kata sandi, informasi pribadi, bahkan data pembayaran ke halaman palsu. Memahami cara memeriksa alamat website menjadi langkah penting untuk menghindari risiko tersebut.
Apa Itu Homograph Attack dan Mengapa Berbahaya?
Serangan homograf merupakan teknik membuat alamat internet terlihat menyerupai situs lain dengan menggabungkan karakter Unicode tertentu. Pada aktivitas internet biasa, pengguna biasanya memperhatikan nama layanan pada bilah alamat. Metode pemeriksaan secara visual mungkin tidak cukup untuk menghadapi alamat palsu karena beberapa karakter memiliki bentuk hampir identik. Sebagai contoh, huruf Latin a memiliki kemiripan visual yang kuat dengan huruf Kiril а. Kendati terlihat identik pada font tertentu, keduanya merupakan karakter Unicode yang berbeda. Perbedaan inilah yang memungkinkan penyamaran nama website.
Penggunaan huruf Kiril sendiri tidak otomatis menunjukkan penipuan. Berbagai situs berbahasa non-Latin memiliki nama domain sesuai bahasa lokal. Teknologi yang mendukungnya dikenal sebagai Internationalized Domain Names atau IDN. Dengan dukungan IDN, pengguna memiliki pilihan alamat internet sesuai sistem penulisan tertentu. Namun demikian, pelaku penipuan mungkin memanfaatkan perbedaan antara bentuk dan identitas huruf. Untuk memahami risikonya dengan tepat, penggunaan karakter non-Latin bukan bukti bahwa situs tersebut palsu. Yang perlu diperhatikan adalah kesesuaian domain dengan organisasi resmi.

Tips Membedakan Situs Resmi dan Website Tiruan
Pemeriksaan dasar terhadap alamat internet adalah memeriksa bagian domain utama pada bilah alamat. Pengguna sebaiknya tidak langsung mempercayai situs karena terlihat profesional. Website palsu sering menggunakan desain yang menyerupai website resmi. Walaupun tampilannya meyakinkan, alamat domain harus dibandingkan dengan alamat resmi. Untuk memahami perbedaannya, alamat layanan yang menempatkan identitas resmi sebelum ekstensi domain tidak otomatis setara dengan situs lain yang menyebut merek di awal URL. Dengan memahami struktur tersebut, pengguna perlu mengenali bagian domain yang sebenarnya.
Untuk melengkapi pengecekan alamat, pengguna perlu memperhatikan susunan karakter. Dalam sejumlah serangan, penjahat siber memanfaatkan huruf asing yang terlihat serupa. Penyamaran karakter ini sering lebih sulit diketahui pada layar kecil. Selain kondisi tersebut, desain antarmuka bisa membuat karakter sulit dibedakan. Apabila suatu tautan terlihat tidak biasa, pengguna perlu memastikan alamat sebelum melanjutkan. Langkah pencegahan sederhana adalah membuka layanan melalui bookmark tepercaya. Berkat pemeriksaan yang lebih teliti, kemungkinan masuk ke situs yang meniru layanan resmi dapat dikurangi.
Apa Itu Punycode dalam Sistem Nama Domain Internasional?
Komponen standar yang perlu dipahami dalam pemeriksaan domain internasional adalah Punycode. Mekanisme pengodean ini mengodekan label domain non-ASCII agar dapat digunakan dalam sistem DNS. Dalam representasinya, bentuk ASCII umumnya diawali dengan awalan xn--. Dalam contoh nama domain internasional, nama domain yang menggunakan huruf Unicode tertentu mungkin ditampilkan dalam bentuk ASCII terkode. Meski pengodean tersebut berguna, keberadaan Punycode tidak otomatis berarti domain berbahaya. Sejumlah layanan resmi internasional memanfaatkan standar ini untuk kompatibilitas. Karena itu, hasil konversi perlu dibandingkan dengan identitas domain resmi.
Untuk melakukan pemeriksaan tambahan, pengguna bisa memanfaatkan alat pemeriksa IDN yang tepercaya. Dengan alat tersebut, nama domain Unicode dapat dibandingkan dengan representasi ASCII. Walaupun pemeriksaan teknis memberikan petunjuk, jangan memasukkan kata sandi ke layanan pemeriksa hanya untuk menganalisis sebuah alamat. Tidak kalah penting, sistem browser mungkin menampilkan representasi ASCII untuk mengurangi risiko kebingungan. Cara penampilan domain internasional dapat berbeda antarperamban. Oleh sebab itu, verifikasi alamat resmi perlu dilakukan secara mandiri.
Mengapa HTTPS dan Ikon Gembok Tidak Menjamin Website Aman?
Tidak sedikit pengguna website menganggap ikon gembok sebagai tanda situs terpercaya. Namun perlu diketahui, HTTPS membantu menjaga kerahasiaan informasi selama transmisi. Sistem keamanan transportasi tersebut belum tentu menunjukkan bahwa situs memiliki tujuan baik. Pelaku phishing mampu menggunakan koneksi HTTPS. Dengan kondisi tersebut, website tiruan berpotensi terlihat menggunakan koneksi terenkripsi walaupun identitas yang ditampilkan menyesatkan. Oleh sebab itu, pengguna sebaiknya tidak menjadikan HTTPS sebagai satu-satunya dasar kepercayaan.
Dalam pemeriksaan praktis, struktur URL perlu mendapatkan perhatian khusus. Sebelum memasukkan informasi sensitif, pengguna dianjurkan membandingkan situs dengan alamat yang sudah diketahui. Sebagai perlindungan tambahan, periksa pesan perlindungan dari peramban ketika halaman dicurigai berbahaya. Notifikasi perlindungan ini menjadi petunjuk tambahan sebelum berinteraksi. Meski browser memiliki mekanisme perlindungan, sistem otomatis tidak selalu mengenali semua ancaman. Melalui pemahaman tersebut, keamanan lebih baik dibangun melalui beberapa langkah daripada hanya bergantung pada satu indikator.
Cara Menghindari Phishing Melalui Tautan dan Alamat Website Palsu
Salah satu cara paling efektif adalah menghindari membuka tautan sensitif dari pesan tidak dikenal. Penjahat siber terkadang mengirim email yang menyerupai pemberitahuan resmi. Isi pesan tersebut sering menggunakan alasan verifikasi mendesak agar penerima pesan mengambil keputusan terburu-buru. Ketika menemukan pesan dengan tekanan waktu, sebaiknya abaikan tombol menuju halaman yang belum jelas. Untuk memverifikasi informasi, buka aplikasi resmi layanan, lalu lihat apakah masalah benar-benar terjadi. Kebiasaan verifikasi ini menekan risiko pemberian kredensial kepada penipu.
Penggunaan password manager berpotensi mengurangi risiko salah memasukkan akun. Sejumlah aplikasi password manager menghubungkan informasi login dengan domain tertentu. Jika pengguna membuka domain tiruan, aplikasi dapat menolak pengisian otomatis. Perilaku aplikasi ini membantu pengguna menyadari adanya perbedaan domain. Namun, tidak munculnya autofill bukan bukti pasti penipuan. Sebagai langkah perlindungan lain, aktifkan autentikasi multifaktor, terutama metode autentikasi tahan phishing jika tersedia. Dengan kombinasi tersebut, perlindungan identitas digital berpotensi meningkat.
Perlindungan Digital dari Serangan Homograf dan Phishing
Serangan homograf menggunakan karakter Kiril menunjukkan bahwa ancaman siber terus berkembang. Walaupun suatu website terlihat seperti layanan resmi, susunan huruf tertentu mungkin menunjuk domain berbeda. Oleh sebab itu, pengguna sebaiknya memahami struktur alamat website, menghindari tautan mencurigakan, serta mengaktifkan perlindungan akun berlapis. Pemahaman mengenai Punycode mendukung kewaspadaan terhadap penyamaran website. Dalam perkembangan TEKNOLOGI, perlindungan informasi pribadi harus menjadi prioritas. Bagaimana pendapat Anda, apakah alamat website dengan karakter yang mirip mudah dikenali oleh pengguna biasa? Bagikan pendapat Anda mengenai perlindungan akun dari phishing.