Microsoft Execution Containers Kini Tersedia untuk Membatasi Akses Agen AI ke Data Sensitif

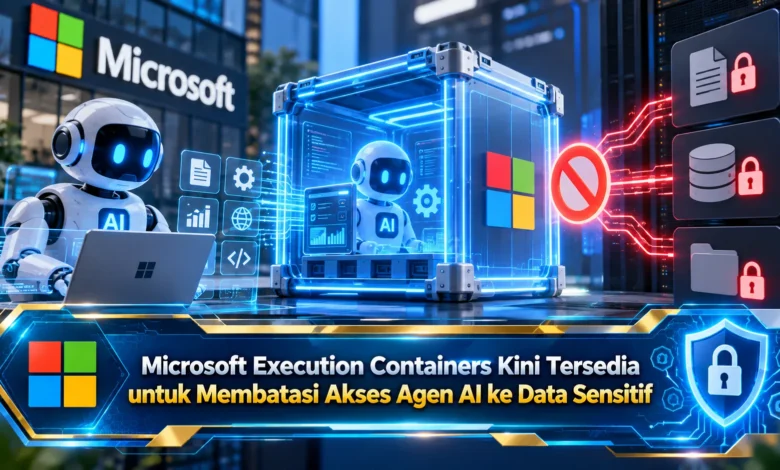
Microsoft resmi menghadirkan Microsoft Execution Containers (MXC) secara umum pada 7 Oktober 2026 sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan terhadap file, jaringan, dan sumber daya komputer. Kehadiran fitur ini menjadi langkah penting dalam pengembangan Windows 11 sebagai platform yang semakin terintegrasi dengan AI. Melalui sistem isolasi berbasis kebijakan, pengembang dapat menentukan informasi dan layanan yang boleh digunakan agen AI tanpa memberikan akses penuh ke perangkat. Teknologi tersebut diharapkan membantu perusahaan maupun pengguna individu memanfaatkan otomatisasi berbasis AI sambil mengurangi risiko kebocoran data sensitif, penyalahgunaan izin, dan aktivitas perangkat lunak yang tidak diinginkan.
Microsoft Hadirkan MXC untuk Melindungi Data dari Akses AI Berlebihan
Teknologi MXC diperkenalkan sebagai lapisan perlindungan berbasis kebijakan bagi aplikasi kecerdasan buatan. Inovasi keamanan ini dirancang mengendalikan akses perangkat lunak terhadap sistem. Berbeda dengan penggunaan aplikasi tanpa pembatasan khusus, MXC memberikan ruang kerja dengan izin yang ditentukan. Melalui pendekatan tersebut, aktivitas otomatis dibatasi pada sumber daya yang diperlukan. Dalam penerapan sederhana, agen pengolah dokumen dapat diberikan akses hanya ke folder tertentu. Berkat konsep keamanan ini, kemungkinan akses tidak diperlukan dapat ditekan.
Pengembang Windows secara resmi menghadirkan Microsoft Execution Containers dalam status generally available pada Oktober 2026. Pengumuman tersebut mendukung arah Windows sebagai platform kecerdasan buatan. Dalam penjelasan pengembangannya, Microsoft menyatakan bahwa sistem agen membutuhkan isolasi, atribusi identitas, dan tata kelola. Ketiga aspek tersebut mendukung pengawasan terhadap perangkat lunak otomatis. Lapisan isolasi mengendalikan cakupan aktivitas agen. Sementara itu, administrator membutuhkan kemampuan mengenali pelaku setiap tindakan. Melalui pendekatan berlapis, penggunaan agen dapat dikelola secara lebih bertanggung jawab.

Cara Kerja Microsoft Execution Containers dalam Membatasi Akses Agen AI
Prinsip pengoperasian teknologi tersebut menggunakan aturan keamanan untuk mengendalikan sumber daya. Pengembang terlebih dahulu menyusun daftar izin sesuai fungsi aplikasi. Komponen yang dapat diatur dapat berupa penyimpanan lokal maupun alamat jaringan. Ketika konfigurasi keamanan telah ditentukan, MXC menjalankan lingkungan eksekusi berdasarkan aturan. Ketika proses kecerdasan buatan dijalankan hanya dapat menggunakan sumber daya sesuai izin yang diberikan. Jika proses meminta sumber daya di luar izin, aturan isolasi digunakan untuk membatasi tindakan. Dengan pendekatan ini, penggunaan AI tidak bergantung sepenuhnya pada kepatuhan model.
Salah satu karakteristik penting MXC adalah aturan pembatasan tidak dapat diubah sendiri oleh beban kerja AI. Dengan mekanisme tersebut, agen tidak dapat secara sepihak menambah aksesnya. Pemisahan kebijakan dari aktivitas agen relevan ketika model menghasilkan tindakan berdasarkan instruksi baru. Untuk memahami penerapannya, agen yang bertugas menganalisis laporan keuangan perlu dibatasi pada dokumen yang telah diizinkan. Apabila muncul instruksi tidak relevan, lapisan keamanan dapat menahan aktivitas yang melanggar kebijakan. Namun demikian, pengendalian akses tidak menggantikan seluruh praktik keamanan.
Dukungan Process Isolation, Mesin Virtual, dan Windows 365 pada MXC
Dalam rancangan infrastrukturnya, Microsoft menghadirkan pilihan lingkungan eksekusi dengan tingkat pemisahan berbeda. Pada penggunaan dengan beban relatif ringan adalah process isolation, yaitu pembatasan proses menggunakan kemampuan sistem operasi. Pendekatan isolasi proses ini membantu menjalankan tugas yang memerlukan respons cepat. Dalam penggunaan pengembang, agen pemrograman dan kode yang dihasilkan AI dapat memanfaatkan lingkungan dengan pembatasan sesuai kebijakan. Selain itu, Microsoft menyediakan pendekatan session isolation serta virtual machine. Konfigurasi lingkungan kerja ditentukan berdasarkan karakteristik tugas serta sumber daya.
Keunggulan lain MXC adalah dukungan pendekatan lintas platform. Berdasarkan penjelasan teknis Microsoft bahwa pengembang dapat menerapkan kebijakan melalui beberapa platform. Untuk membantu penerapan, Microsoft menyediakan skema konfigurasi JSON terpadu serta perangkat pengembangan lintas bahasa. Melalui pendekatan tersebut, aplikasi dapat mendeklarasikan kebutuhannya melalui satu model. Meskipun demikian, mekanisme perlindungan aktual tetap bergantung pada platform. Di samping dukungan perangkat lokal, perusahaan menyediakan, integrasi Windows 365 untuk menjalankan agen di Cloud PC. Berkat pilihan lingkungan yang beragam, perusahaan memiliki alternatif menjalankan AI secara lokal maupun cloud.
Microsoft Execution Containers Melindungi Data Sensitif dari Risiko Agen AI
Pembatasan akses terhadap dokumen penting menjadi fokus penting dari teknologi Microsoft Execution Containers. Ketika perusahaan memanfaatkan otomatisasi AI, asisten digital mungkin memproses informasi pelanggan. Informasi tersebut meliputi dokumen bisnis serta informasi rahasia. Apabila akses diberikan terlalu luas, risiko terbukanya informasi yang tidak relevan menjadi lebih besar. Teknologi ini dirancang untuk mengurangi cakupan risiko dengan menentukan lokasi data yang dapat diakses. Melalui prinsip akses sesuai kebutuhan, agen tetap dapat menyelesaikan tugas tanpa melihat seluruh informasi.
Salah satu ancaman yang perlu diperhatikan adalah prompt injection, yaitu serangan yang memanfaatkan konten tidak tepercaya untuk memengaruhi tindakan AI. Dalam sebuah skenario, agen dapat menerima dokumen yang memuat instruksi tidak relevan. Apabila model salah menafsirkan konten sebagai perintah, tindakan yang dilakukan mungkin tidak sesuai tugas. Berkat lapisan isolasi terpisah, instruksi berbahaya tidak otomatis memperluas kewenangan agen. Meskipun pendekatan tersebut memberikan perlindungan, kesalahan pemrosesan dalam ruang kerja tetap mungkin terjadi. Oleh sebab itu, MXC sebaiknya dipadukan dengan validasi instruksi dan pengawasan aktivitas.
Dukungan Pengembang terhadap Microsoft Execution Containers
Microsoft Execution Containers digunakan dalam ekosistem berbagai pengembang agen. Menurut informasi yang disampaikan Microsoft, perusahaan menyebutkan Codex dari OpenAI dan GitHub Copilot. Selain itu, dukungan disebut melibatkan Replit, LM Studio, serta OpenClaw. Pengembangan ekosistem mencakup pula dukungan agen OpenShell dan perangkat lunak Unsloth AI. Dukungan lintas produk tersebut memperlihatkan pentingnya isolasi bagi beragam jenis aplikasi. Namun, fitur yang tersedia tetap bergantung pada versi serta konfigurasi aplikasi. Organisasi yang ingin menggunakan teknologi ini perlu memahami ketentuan kompatibilitas yang berlaku.
Peluncuran resmi Microsoft Execution Containers mendukung arah pengembangan AI lokal dan cloud. Berkat integrasi pemrosesan lokal serta cloud, pemrosesan dapat memanfaatkan sumber daya komputer maupun pusat data. Pada pekerjaan yang melibatkan data pribadi, pemrosesan langsung di perangkat dapat menjadi pilihan. Pada kebutuhan yang lebih kompleks, pemrosesan jarak jauh menjadi alternatif. Dalam kedua lingkungan tersebut, pembatasan aktivitas agen perlu diterapkan. Melalui MXC, pengembang dapat menerapkan model pengendalian yang lebih konsisten. Model komputasi yang dikembangkan berpotensi meningkatkan kepercayaan terhadap otomatisasi.
MXC Membantu Pengguna Mengendalikan Akses Kecerdasan Buatan
Peluncuran umum teknologi MXC menjadi langkah penting dalam keamanan AI. Berkat sistem isolasi berbasis aturan keamanan, akses terhadap informasi sensitif bisa dibatasi. Pilihan process isolation hingga mesin virtual memungkinkan penyesuaian berdasarkan karakter pekerjaan. Selain itu, kompatibilitas dengan sejumlah produk pengembang membantu penggunaan MXC pada lingkungan berbeda. Walaupun pengamanan tambahan tersedia, perlindungan data masih membutuhkan pendekatan berlapis. Berkat penggunaan sistem containment bersama kontrol tambahan, penggunaan kecerdasan buatan dapat dilakukan dengan perlindungan lebih baik. Bagaimana pendapat Anda, apakah fitur keamanan berbasis kebijakan dapat meningkatkan kepercayaan terhadap AI? Silakan bagikan pandangan Anda agar pembahasan perlindungan informasi digital menjadi lebih menarik.