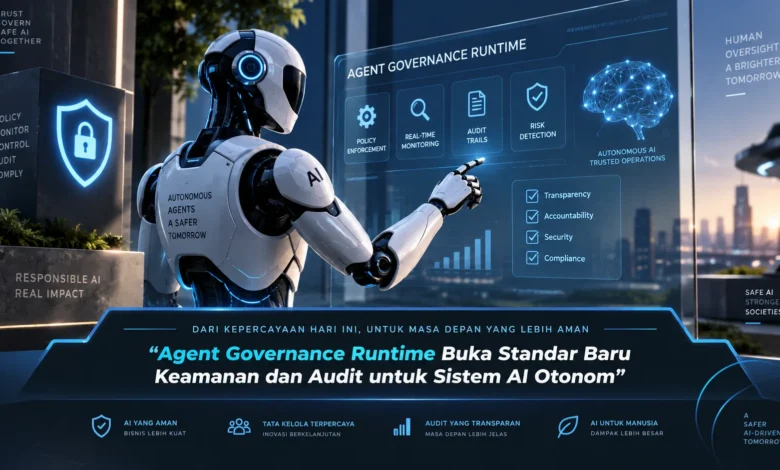
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Pengawasan AI Bergerak dari Kebijakan Menuju Eksekusi
Agent Governance Runtime memungkinkan kontrol diterapkan secara langsung selama proses eksekusi AI berlangsung. Ketika model pengawasan lama banyak bergantung pada policy yang sudah ditetapkan, runtime governance menambahkan pemeriksaan ketika tindakan benar benar akan dijalankan.
Perubahan tersebut semakin penting ketika AI agent memiliki kemampuan menggunakan banyak tool dan resource. Satu agent dapat membaca informasi, memanggil API, membuat keputusan, kemudian menjalankan tindakan lanjutan. Melalui governance saat eksekusi, setiap langkah dapat diperiksa sebelum menghasilkan dampak nyata.

Sistem AI Otonom Membutuhkan Keamanan yang Mengikuti Eksekusi
Keamanan AI otonom tidak cukup hanya mengandalkan permission yang diberikan pada awal sesi. Sebuah workflow dapat berubah ketika agent menerima informasi baru. Karena itu, policy enforcement perlu bekerja secara dinamis sepanjang perjalanan tugas.
Policy engine dapat mempertimbangkan identitas agent, pengguna, resource, tool, dan jenis operasi. Jika permintaan masih berada dalam batas tugas, agent dapat melanjutkan proses. Sebaliknya, jika permintaan melanggar kebijakan, agent dapat dicegah sebelum tindakan menghasilkan perubahan.
Permission Minimum Menjadi Fondasi Keamanan Runtime
Prinsip least privilege menjadi bagian penting dalam membangun Agent Governance Runtime yang aman. Agent pencarian tidak perlu diberikan hak untuk melakukan perubahan pada resource. Dengan pembatasan tersebut, risiko tindakan yang tidak sesuai dapat diperkecil.
Permission juga dapat dibuat kontekstual dan memiliki durasi tertentu. Setelah kebutuhan terhadap resource tidak lagi tersedia, hak agent dapat kembali menuju level minimum. Strategi permission sementara membantu menjaga akses tetap mengikuti kebutuhan aktual. Pada TEKNOLOGI sistem otonom, kontrol permission seperti ini dapat menjadi lapisan keamanan yang sangat penting.
Audit Trail Membuat Setiap Tindakan AI Bisa Ditelusuri
Sistem otonom membutuhkan rekaman aktivitas yang jelas agar setiap proses dapat ditelusuri. Sistem dapat menyimpan informasi mengenai tool yang digunakan, resource yang diakses, dan hasil operasi. Rekaman runtime tersebut memberikan informasi yang lebih jelas mengenai perjalanan eksekusi AI.
Logging yang berguna perlu memberikan informasi mengenai kondisi ketika keputusan dibuat. Identitas agent, waktu eksekusi, policy yang diterapkan, tool, target resource, dan hasil pemeriksaan dapat membantu proses investigasi dan evaluasi. Melalui pendekatan tersebut, organisasi dapat meninjau aktivitas agent dengan lebih mudah.
Observability Membantu Mendeteksi Perilaku AI yang Tidak Biasa
Pemantauan runtime memungkinkan tim memahami pola aktivitas AI secara lebih langsung. Sistem dapat memantau jumlah tool call, kegagalan permission, perubahan pola akses, serta aktivitas sensitif. Hasil monitoring tersebut dapat membantu menemukan perilaku yang berbeda dari kondisi normal.
Ketika sebuah agent menggunakan tool sensitif dengan pola yang tidak biasa, sistem dapat memberikan peringatan untuk pemeriksaan lebih lanjut. Observability yang terhubung dengan policy enforcement membuat sistem tidak hanya mengetahui kejadian setelah semuanya selesai. Kemampuan tersebut dapat meningkatkan keamanan TEKNOLOGI AI otonom.
Keputusan Sensitif Tetap Bisa Dikendalikan Manusia
AI otonom tidak berarti setiap tindakan harus diberikan kebebasan penuh. Aktivitas rutin dapat memperoleh tingkat otonomi yang lebih tinggi, sedangkan operasi kritis dapat menunggu persetujuan manusia.
AI dapat memproses informasi tanpa intervensi tetapi harus meminta konfirmasi sebelum menjalankan perubahan penting. Pembayaran, perubahan permission, penghapusan informasi, atau pengiriman data sensitif dapat ditempatkan di belakang lapisan approval. Pendekatan human in the loop tersebut membantu membuat agent tetap efisien sekaligus memiliki batas keamanan yang jelas.
Keamanan dan Audit Menjadi Fondasi Agentic AI Masa Depan
Semakin luas penggunaan AI agent semakin besar kebutuhan terhadap pola governance yang konsisten. Sistem tidak cukup hanya menentukan apa yang boleh dilakukan agent. Kebijakan perlu dapat diterjemahkan menjadi permission, pemeriksaan runtime, logging, dan keputusan yang dapat diaudit.
Kombinasi kontrol permission, validasi runtime, logging, monitoring, serta persetujuan manusia dapat membentuk fondasi governance yang lebih menyeluruh. Pada masa depan TEKNOLOGI sistem otonom, kemampuan membuktikan bagaimana agent mengambil dan menjalankan tindakan dapat menjadi sama pentingnya dengan kecerdasan model itu sendiri.
Penutup
Agent Governance Runtime menghadirkan fondasi yang lebih aktif untuk keamanan dan audit pada agentic AI. Dengan menggabungkan policy enforcement, least privilege, permission dinamis, audit trail, observability, dan human approval, organisasi dapat memberikan otonomi kepada agent tanpa kehilangan batas keamanan. Pada evolusi TEKNOLOGI agentic, kemampuan mengawasi dan menelusuri setiap tindakan dapat menentukan tingkat kepercayaan terhadap sistem. Sampaikan pendapat Anda tentang standar keamanan dan audit untuk AI otonom agar wawasan mengenai keamanan AI semakin berkembang.