Microsoft Execution Containers Jadi Sorotan, Infrastruktur Terisolasi Siapkan Cara Baru Menjalankan AI Agent


Microsoft Execution Containers mulai menjadi sorotan karena menawarkan pendekatan yang lebih terstruktur untuk menjalankan tugas AI Agent di dalam lingkungan yang terisolasi. Ketika agent semakin sering mengeksekusi kode, memanggil tools, mengakses file, dan menjalankan proses otomatis, kebutuhan terhadap ruang kerja yang aman menjadi semakin penting. Perkembangan ini menunjukkan bagaimana TEKNOLOGI AI tidak hanya berkembang pada kemampuan model, tetapi juga pada infrastruktur yang mengatur bagaimana setiap tindakan dieksekusi dengan lebih terkendali.
Execution Containers Membawa Cara Baru Menjalankan AI Agent
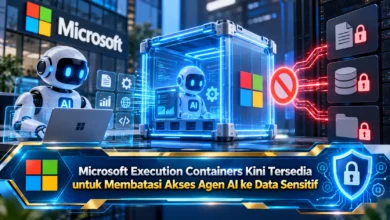
Pendekatan Execution Containers dari Microsoft dapat dipahami sebagai ruang eksekusi khusus untuk mengeksekusi pekerjaan AI Agent tanpa membiarkan proses berjalan tanpa batas yang jelas. Setiap tugas dapat dijalankan dalam ruang terkontrol sehingga akses dapat dibatasi.
Model seperti ini menjadi semakin penting ketika AI Agent mulai menjalankan kode. Jika semua proses berjalan langsung pada sistem utama, pengelolaan keamanan menjadi lebih rumit. Dengan isolasi yang tepat, TEKNOLOGI ini dapat membantu membatasi dampak eksekusi.

Execution Containers Membuat Proses Agent Lebih Aman dan Terarah
Nilai utama dari Execution Containers adalah isolasi setiap eksekusi. Saat agent mengeksekusi kode, proses tersebut dapat ditempatkan dalam ruang yang memiliki batas dengan resource dan permission tertentu.
Jika sebuah proses mengalami error, dampaknya dapat dicegah agar tidak memengaruhi proses lain. Model isolasi tersebut juga memisahkan dependency yang digunakan sehingga berbagai agent dapat menggunakan konfigurasi masing masing. Cara kerja tersebut membuat TEKNOLOGI AI lebih siap digunakan pada automasi yang kompleks.
AI Agent Tidak Harus Mendapat Akses ke Seluruh Sistem
Selain menyediakan isolasi, Execution Containers juga dapat membantu mengatur permission yang dapat diakses oleh proses tertentu. Sebuah AI Agent mungkin hanya memerlukan akses pada folder tertentu sehingga resource yang tidak relevan dapat dibatasi.
Pendekatan tersebut membantu menerapkan akses seperlunya. Apabila workflow hanya perlu menganalisis file, maka permission tambahan tidak perlu dibuka. Kontrol semacam ini dapat menekan kemungkinan penyalahgunaan akses tanpa menghambat workflow yang memang diperlukan.
Lingkungan Terisolasi Membantu Banyak Tugas Berjalan Lebih Rapi
Automasi berbasis AI sering menjalankan beberapa tugas berurutan. Agent dapat menerima input, kemudian melakukan reasoning, memanggil tool, lalu menyimpan hasil. Lingkungan terisolasi dapat digunakan untuk menangani bagian tertentu dari workflow.
Sebagai contoh, agent yang membutuhkan komputasi tambahan dapat menjalankan proses pada lingkungan sementara. Ketika hasil sudah diperoleh, lingkungan tersebut dapat ditutup sehingga kapasitas dapat tersedia untuk proses berikutnya. Pola seperti ini dapat mendukung penggunaan TEKNOLOGI AI secara lebih fleksibel.
Monitoring dan Logging Membuat Aktivitas AI Agent Lebih Mudah Diawasi
Saat agent memiliki kemampuan eksekusi yang lebih besar, monitoring dan logging menjadi semakin penting. Setiap proses sebaiknya memiliki catatan yang jelas, termasuk kode yang dijalankan, hasil yang dihasilkan, serta perubahan kondisi selama pekerjaan berlangsung.
Karena proses dipisahkan, aktivitas dapat dipetakan sesuai workflow. Apabila sebuah proses gagal, tim dapat menganalisis log dari container tersebut tanpa kesulitan membedakan sumber masalah. Pencatatan yang terstruktur membuat TEKNOLOGI AI lebih siap digunakan pada workflow yang membutuhkan kontrol tinggi.
Kesimpulan Microsoft Execution Containers Siapkan Fondasi Baru untuk AI Agent
Microsoft Execution Containers menunjukkan bahwa perkembangan agentic AI harus diimbangi kontrol yang matang. Pembatasan ruang kerja, pengaturan akses, serta pencatatan proses dapat membantu menjaga tindakan agent tetap terkendali.
Seiring perkembangan TEKNOLOGI, Execution Containers bisa menjadi fondasi bagi software AI generasi berikutnya. Kemampuan menjalankan kode, tools, dan proses otomatis membutuhkan infrastruktur yang aman dan fleksibel. Menurut Anda, apakah Microsoft Execution Containers mampu membuat workflow agentic menjadi lebih aman dan terkontrol? Berikan opini Anda mengenai masa depan Execution Containers.